
Миллионы людей оплачивают покупки в интернете, и в этом же потоке ежедневных действий мошенники находят все новые способы обмана.
Что такое фишинг
Фишинг (от английского fishing — «рыбная ловля») — это вид мошенничества, при котором злоумышленники обманом вынуждают человека раскрыть конфиденциальные данные: логины и пароли, реквизиты банковских карт, коды подтверждения, паспортные данные. Мошенники действуют как «рыбаки», забрасывая приманку в виде поддельных писем, сообщений или сайтов и ждут, пока жертва «клюнет». Злоумышленники играют на доверии, страхе, спешке или любопытстве человека.
Как работает фишинг в онлайн-платежах
Схема фишинговой атаки в платежах строится вокруг одного ключевого момента: пользователь уверен, что оплачивает товар или услугу, а на самом деле передает данные карты мошенникам.
- Человек получает письмо или сообщение с уведомлением, например, «Ваш заказ задержан, подтвердите оплату доставки» или «Оплата не прошла, обновите данные карты». Сообщение выглядит правдоподобно, содержит логотип знакомого сервиса, корректный текст, ссылку для перехода.
- Человек кликает по ссылке и попадает на страницу, которая практически неотличима от настоящей платежной формы, вводит данные карты, и они мгновенно уходят мошенникам.
Среди устойчивых признаков таких схем — вывод покупателя за пределы официальной платформы, создание искусственной срочности и требование многократных платежей. Мошенники могут использовать самые разные легенды.
Основные виды фишинга
Email-фишинг
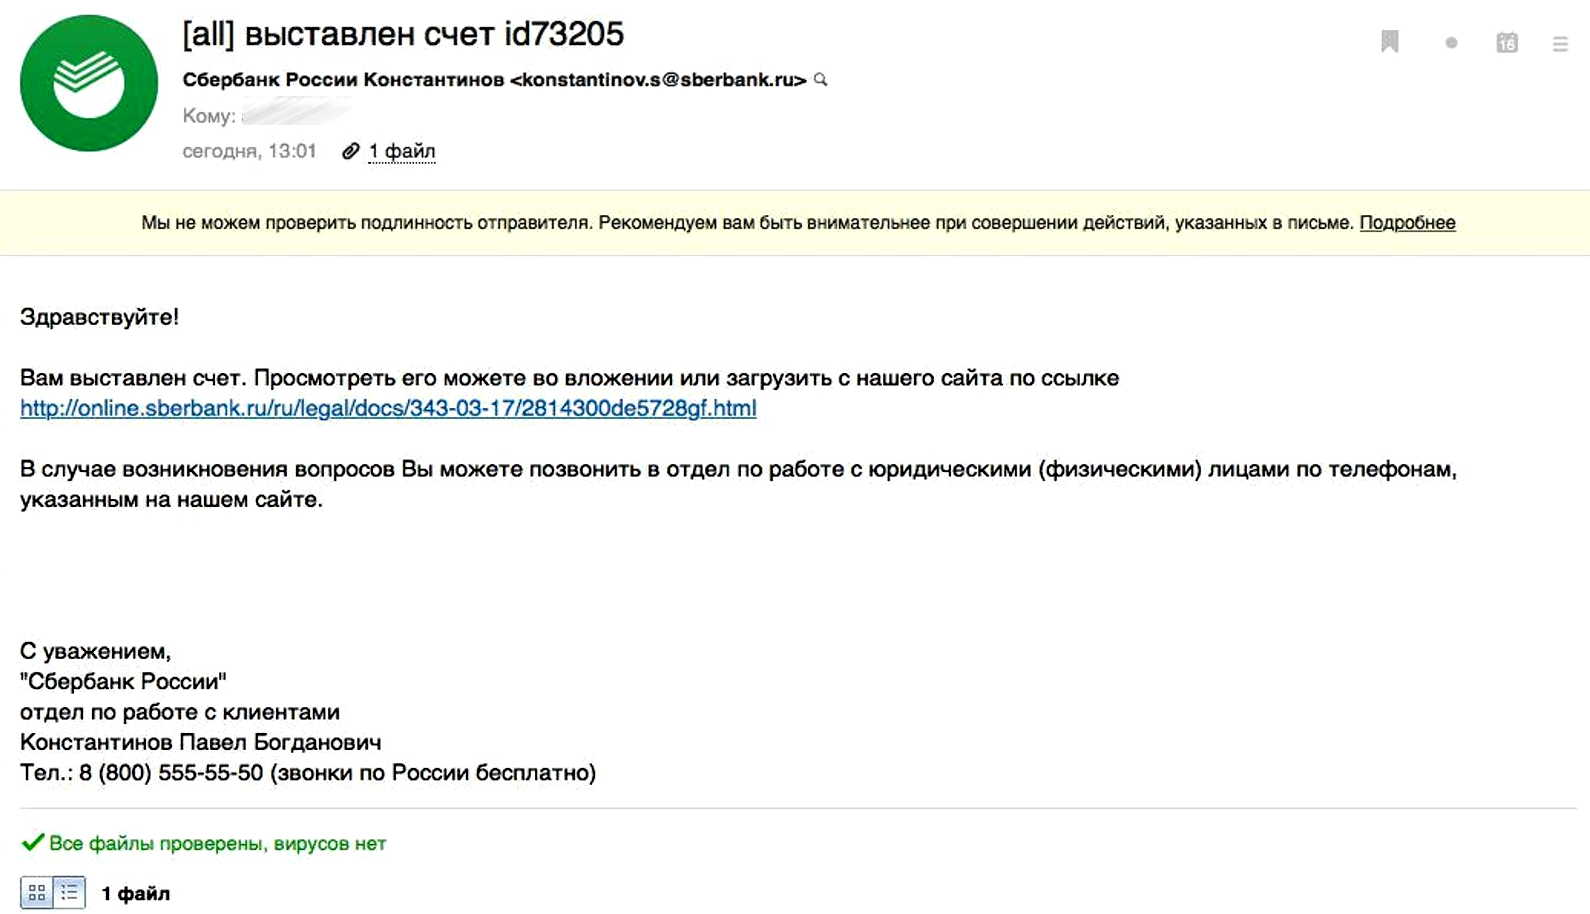 Мошенники рассылают письма, которые имитируют уведомления от банков, платежных систем, маркетплейсов, служб доставки или государственных органов. Письмо может содержать ссылку на поддельный сайт или вложение с вредоносным кодом. Часто злоумышленники используют темы, которые вызывают тревогу или срочность: «Ваш аккаунт заблокирован», «Обнаружена подозрительная транзакция», «Требуется подтверждение личности».
Признаки поддельного письма: странный адрес отправителя, грамматические ошибки, неестественные формулировки, просьба перейти по ссылке или ввести данные.
SMS-фишинг (смишинг)
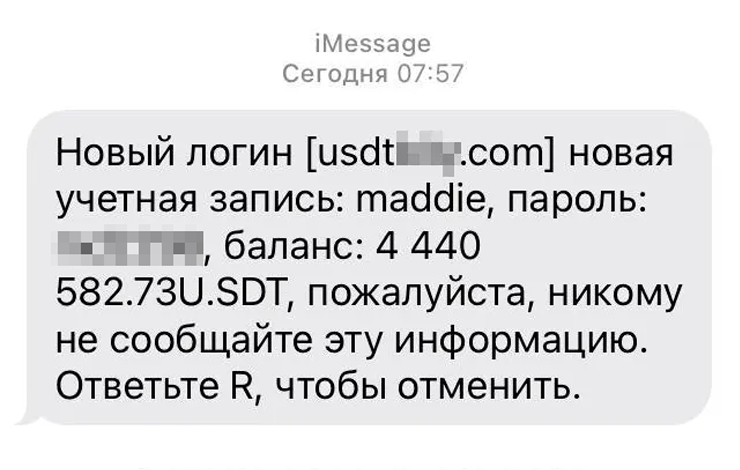 Мошенничество через СМС-сообщения и мессенджеры. Пользователь получает сообщение о том, что его карта заблокирована, зафиксирован подозрительный перевод или он выиграл в лотерею. Для «решения проблемы» предлагается перейти по ссылке или позвонить по указанному номеру. Ссылка ведет на фишинговый сайт, а звонок — к мошеннику, который будет играть роль сотрудника банка или службы поддержки.
Фишинговые сайты
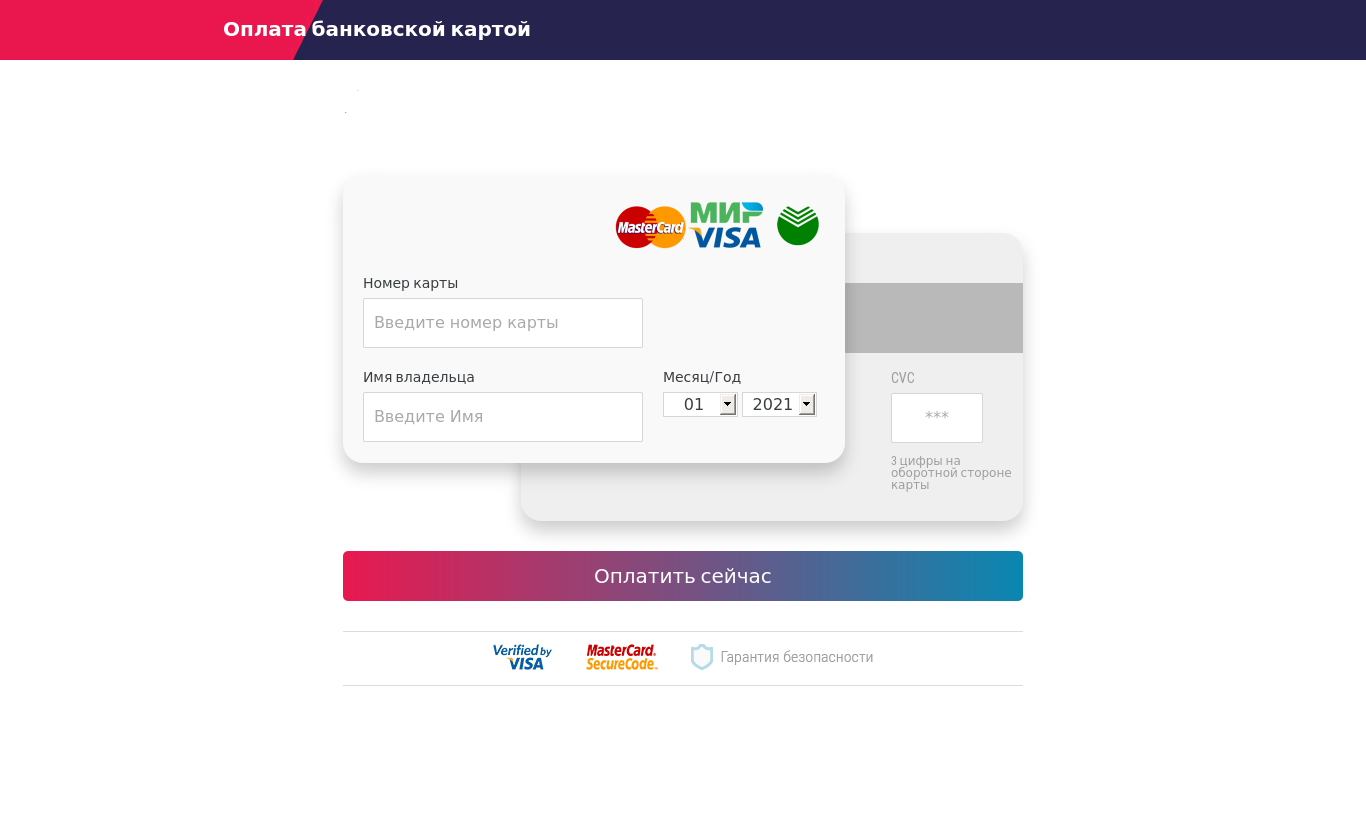 Поддельные сайты — один из самых опасных инструментов. Они могут быть копиями реальных интернет-магазинов, банковских интерфейсов или платежных страниц. Внешне такие сайты почти неотличимы от оригиналов, но при вводе данных карты информация перехватывается мошенниками.
Особенно опасны копии платежных страниц через Систему быстрых платежей (СБП) — на них ведут поддельные QR-коды, и пользователь, уверенный, что платит за товар, фактически переводит деньги мошенникам.
Признаки фишинговых страниц
-
Подозрительный URL. Адрес сайта может содержать лишние символы, опечатки или необычные домены. Например, вместо paypal.com может быть paypal.com.secure-site.com. Всегда проверяйте адресную строку браузера.
-
Ошибки в тексте и дизайне. Грамматические ошибки, некорректный перевод, «наезжающие» элементы, размытые логотипы, неработающие ссылки — все это признаки подделки.
-
Отсутствие защищенного соединения. Отсутствие HTTPS и значка замка в адресной строке — серьезный повод для беспокойства.
-
Неожиданные запросы данных. Если сайт просит ввести данные карты, которые не требуются для оплаты (например, ПИН-код или CVV при оплате через СБП), это явный признак мошенничества.
-
Искусственная срочность. Мошенники часто создают ощущение, что нужно действовать немедленно: «Оплата истекает через 5 минут», «Последний шанс подтвердить заказ».
Как защититься пользователю
-
Проверяйте адрес сайта. Перед вводом данных карты убедитесь, что вы находитесь на официальном сайте. Набирайте адрес вручную или используйте закладки.
-
Не переходите по сомнительным ссылкам. Если ссылка пришла в сообщении от незнакомого отправителя или выглядит подозрительно — не открывайте ее. Даже если отправитель знаком, лучше перепроверить информацию через официальные каналы.
-
Используйте двухфакторную аутентификацию. 2FA значительно усложняет несанкционированный доступ. FIDO-ключи и passkeys обеспечивают максимальную защиту от фишинга, поскольку проверяют домен, на котором вводится код.
-
Не передавайте данные третьим лицам. Ни банк, ни платежная система никогда не запрашивают ПИН-код, CVV или коды подтверждения в письмах или по телефону.
-
Подключите уведомления о транзакциях. СМС или push-уведомления о каждой операции позволяют мгновенно заметить подозрительную активность и заблокировать карту.
Как бизнесу защитить своих клиентов
Бизнес тоже несет ответственность за безопасность клиентов. Если мошенники используют бренд компании для фишинговых атак, это бьет по репутации и доверию.
-
Используйте защищенные платежные страницы. Платежная форма должна быть размещена на домене платежного сервиса или защищена сертификатом SSL. Данные карт не должны храниться на стороне магазина.
-
Внедряйте антифрод-системы. Современные антифрод-решения анализируют поведение пользователей, проверяют IP-адреса, устройства и историю транзакций. НСПК и банки активно развивают межбанковский обмен риск-индикаторами для выявления мошеннических операций.
-
Проверяйте безопасность интеграций. Если вы используете сторонние плагины, модули или API, убедитесь, что они не содержат уязвимостей и не могут быть использованы для внедрения фишинговых форм.
-
Обучайте клиентов. Расскажите клиентам, как выглядит официальная платежная страница, какие данные запрашиваются при оплате и как распознать подделку.
Важность выбора платежной системы
Выбор платежного сервиса — это выбор уровня безопасности, который вы обеспечиваете своим клиентам. Надежное решение берет на себя значительную часть работы по защите.
Lava — платежный сервис, который помогает бизнесу принимать платежи безопасно и без лишних сложностей. Сервис поддерживает банковские карты, СБП и электронные кошельки, предоставляя защищенные страницы оплаты и шифрование данных. Lava дает бизнесу возможность подключать платежи через готовые модули для CMS или API, что позволяет контролировать безопасность на каждом этапе.
Для клиентов Lava предоставляет понятный и защищенный процесс оплаты: данные карты не передаются магазину, транзакции защищены, а чеки формируются автоматически.
Оставьте контакты и мы свяжемся с вами
Нажимая на кнопку «Отправить заявку», я даю согласие на обработку персональных данных, а также соглашаюсь с политикой конфиденциальности